- GitHub 仓库
- beenuar/AiSOC
- 总 Stars
- ★ 6,216
- 主要语言
- Python
结论先行:AiSOC 拿了 6,216 个 star,主语言 Python,MIT 开源,2026 年 11 月 1 日发了 v21.0.0,11 月 2 日凌晨仍在推送。它是一个可自托管的开源 AI 安全运营中心:接安全遥测数据,用智能体做研判,并且把每一步推理都记下来供人复查,动作发出前要人点头。
它是什么
遥测数据进来后先归一化,再跑它 7,023 条规则的规则库(其中 2,538 条可执行),命中后聚成事件,AI 智能体逐个调查:每次提示词与工具调用都有记录。新的威胁情报进来还会重扫已收的历史数据,CISA KEV 目录无需 API key 就能拉取。控制台、REST API 与 MCP 服务器都做在里面,还附了一份 27 页的技术指南。
能干嘛
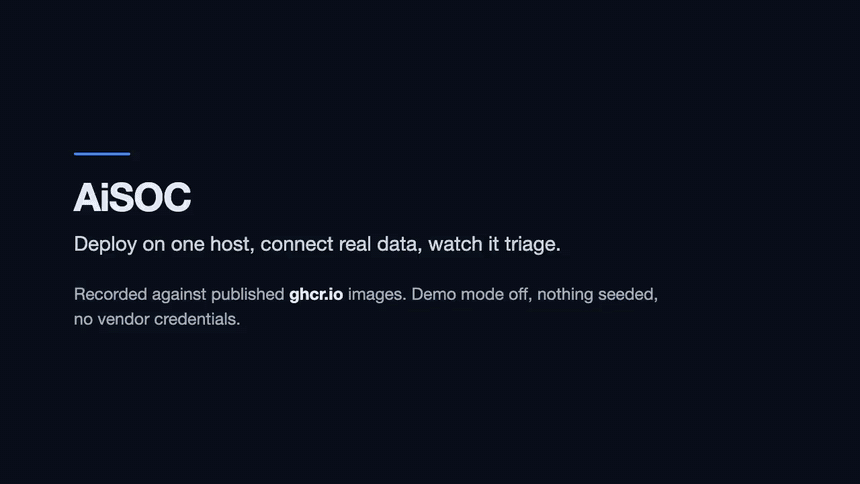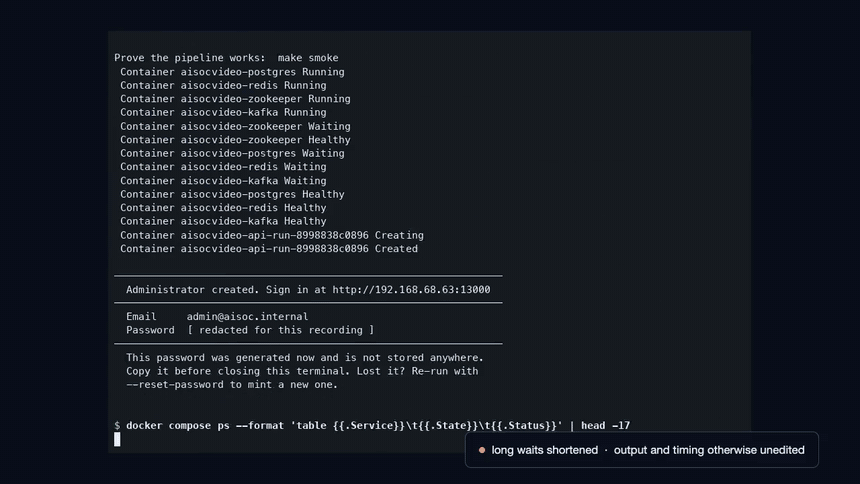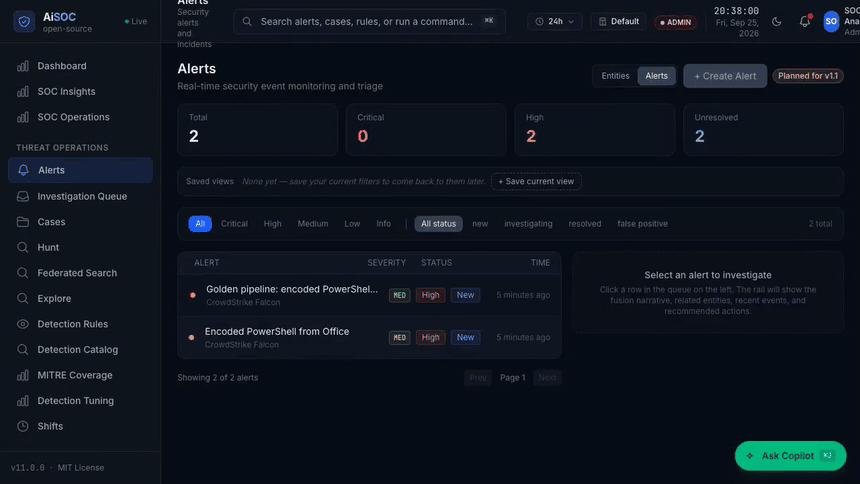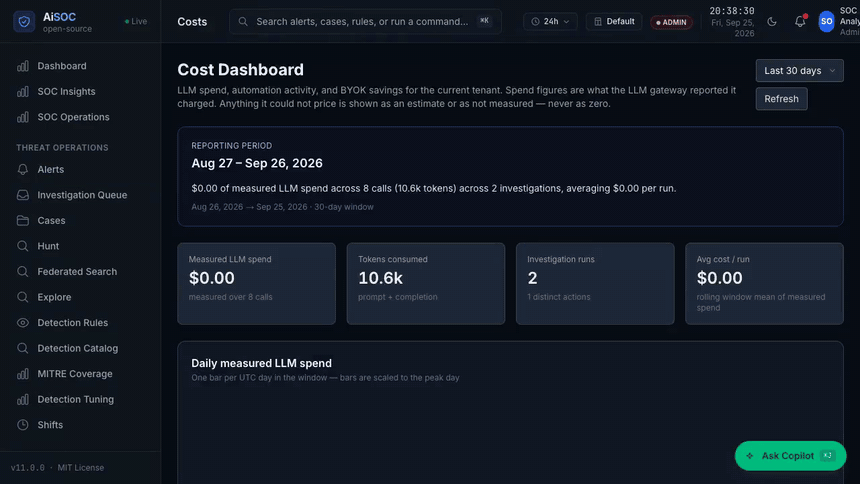
安全团队用它做告警融合与分诊:多个来源的告警先合并去重,智能体按 MITRE ATT&CK 的思路调查,给出带置信度与理由的结论,人确认后才把动作推给厂商侧。部署走 make up 一条命令,跑完可用 make smoke 自检:它发一条真实事件进 ingest 接口,一路跟到 Kafka、检测、关联与 Postgres,10 个阶段逐个报 PASS 或 FAIL。
个人或小团队跑得动吗?
能跑,但门槛不低。官方要求 Docker Compose v2、8GB 内存与 20GB 磁盘空闲,首次运行要下载约 2GB 的模型,make up 还会生成 15 个密钥与只显示一次的管理员密码。不想装 Docker 也有轻量路子:pip install aisoc-sandbox 后 30 秒内离线走完一次告警漏斗,或用 GitHub Codespaces 先看效果再决定。
适合谁 / 注意点
适合有遥测数据来源的中小安全团队与 SOC 实验室。注意版本节奏很快:2026 年 5 月 2 日建库,9 月 23 日的自审文档还是 v8.1.0,11 月 1 日已到 v21.0.0,升级前先读变更记录。open issue 只有 14 个,维护响应看着干净,但这么新的项目,落地前一定先跑 make smoke,别只看截图下结论。
站长点评:我看中它两点实在的地方:一是研判过程可审计,智能体说了什么、调了什么工具都有账可查;二是自带 smoke 自检,行不行 10 个阶段说清楚。安全工具最怕“看着很全、跑起来是空壳”,它至少给了验证的办法。
项目地址:https://github.com/beenuar/AiSOC
懒得一步步折腾?这几个工具本站有现成部署包
站长把 n8n、Immich、Stirling-PDF 的部署过程打包好了:docker-compose、一键脚本、中文说明一应俱全,下载解压就能跑,单包 9.9 元、三包合集 19.9 元。